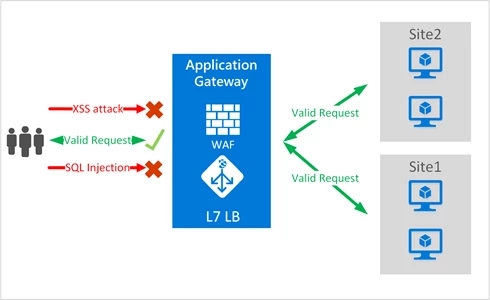

Microsoft hat den Azure Web Application Firewall am 30. März 2017 in allen öffentlichen Azure-Regionen allgemein verfügbar gemacht. Der Dienst ist in das Layer-7-Angebot Application Gateway integriert und soll Webanwendungen gegen häufige Angriffe absichern.
Der WAF basiert auf dem OWASP ModSecurity Core Rule Set in den Versionen 3.0 und 2.2.9. Microsoft nennt unter anderem SQL-Injection, Cross-Site-Scripting, Protokollverletzungen und HTTP-Denial-of-Service als Angriffskategorien. Bestehende Application Gateways können um die Funktion ergänzt werden, ohne Änderungen am Backend-Code zu verlangen.
Regeln und Protokolle zentral verwalten
Administratoren können Regelgruppen und einzelne Regeln aktivieren oder deaktivieren, um den Schutz an eine Anwendung anzupassen. Ein integriertes Echtzeitprotokoll in Azure Monitor erfasst erkannte Angriffe. Im Präventionsmodus blockiert der Dienst verdächtige Anfragen, während der Erkennungsbetrieb zunächst nur Meldungen erzeugt.
Sicherheitsbaustein für Cloud-Anwendungen
Application Gateway übernimmt zusätzlich SSL-Terminierung, Lastverteilung, Sitzungsbindung und Routing nach URL-Pfad. Für Onlinedienste, Plattformen und Entwicklungsumgebungen entsteht damit eine vorgelagerte Sicherheitsschicht, die Webschnittstellen schützt und die eigentliche Anwendung von wiederkehrenden Filter- und Verschlüsselungsaufgaben entlastet. Die technische Dokumentation zum Application Gateway WAF beschreibt den später weiterentwickelten Dienst.