
Matthias Deeg und Gerhard Klostermeier von SySS haben in ihren Unterlagen zur Hacktivity 2016 mehrere Sicherheitsprobleme bei Funk-Tastatur-Maus-Sets dokumentiert. Die Tests unterscheiden gefälschte Mauseingaben, wiederholte Funkpakete und Schwächen beim Schutz gespeicherter Schlüssel. Die Ergebnisse betreffen bestimmte geprüfte Geräte, nicht sämtliche Funkperipherie.
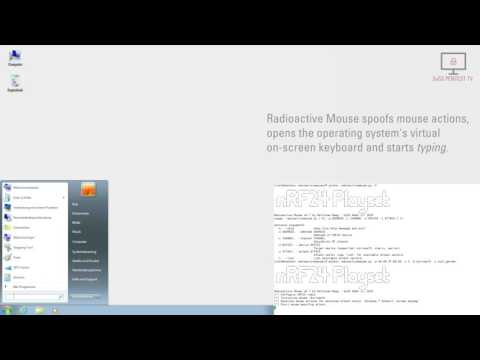
Das offizielle Demonstrationsvideo zu Radioactive Mouse zeigt einen Angriff über unverschlüsselte, nicht authentifizierte Mauskommunikation. SySS veröffentlichte das Video bereits am 30. September 2016. Die Konferenzunterlagen vom Oktober fassen die breiter angelegte Untersuchung zusammen.
Gefälschte Mauseingaben brauchen keine gebrochene Tastaturverschlüsselung
Für die Logitech-Maus M520 des MK520-Sets, Modell Y-R0012, beschreibt SySS fehlende Authentifizierung der Mauspakete. Fremde Funkpakete konnten Bewegungen und Klicks auslösen. Auf einem entsperrten Rechner kann eine bedienbare Bildschirmtastatur daraus weitere Eingaben ermöglichen. Die Befehle laufen dann im Kontext des angemeldeten Benutzers, nicht automatisch mit Administratorrechten.
Ein entsprechender Befund betrifft das Perixx PERIDUO-710W mit Teilenummer KG-1027. Die Forscher beschreiben Einschränkungen: Bildschirmauflösung, Betriebssystem und Mauskonfiguration sind dem Angreifer nicht unbedingt bekannt. Der demonstrierte Ablauf ist deshalb kein Beleg für einen garantierten Erfolg gegen jeden Arbeitsplatz.
Verschlüsselung verhindert nicht automatisch Wiederholungsangriffe
Beim Fujitsu LX901, Modell GK900, dokumentiert SySS dagegen einen Replay-Angriff auf verschlüsselte Tastaturpakete. Dabei wird zuvor aufgezeichneter Funkverkehr erneut übertragen. Der Inhalt muss dafür nicht entschlüsselt werden. Fujitsu hielt den Ablauf unter realen Bedingungen für schwierig und kündigte laut dem veröffentlichten Schriftwechsel Verbesserungen für ein Nachfolgeprodukt an, keine Behebung im betroffenen Modell.
Die Logitech- und Perixx-Advisories führten die gemeldeten Probleme zum Veröffentlichungszeitpunkt als offen. Eine bereits verfügbare Aktualisierung gegen genau diese Maus-Spoofing-Befunde ist darin nicht bestätigt. Ein Update für eine andere Schwachstelle wäre kein Nachweis, dass dieser Angriff ebenfalls behoben ist.
Funkkomfort und Vertrauensgrenze am Arbeitsplatz
Mit dem Razer Turret gab es 2016 auch kabellose Eingabegeräte für PC-Spiele im Wohnzimmer. Dieser Rückverweis beschreibt den Nutzungskontext, nicht ein betroffenes Produkt: Die hier geprüften SySS-Unterlagen nennen Turret nicht als Testgerät.
Für Entwicklungs- und QA-Arbeitsplätze ergibt sich daraus eine konkrete Prüfaufgabe: Modellnummer, Funkprotokoll und Sicherheitsmeldung müssen zusammenpassen. Eine AES-Angabe für die Tastatur beantwortet noch nicht, wie der Empfänger Mausklicks prüft. Verschlüsselung, Authentifizierung und Schutz gegen wiederholte Pakete sind unterschiedliche Eigenschaften.
Archivhinweis: Der Beitrag dokumentiert den Forschungsstand von September und Oktober 2016. Damalige Aussagen zu offenen Problemen und Herstellerreaktionen sind keine Bewertung heute angebotener Geräte oder ihrer aktuellen Firmware.