
Das Wireshark-Projekt hat am 15. Januar 2020 Version 3.2.1 veröffentlicht. Der Protokollanalysator korrigiert unter anderem Fehler bei der Auswertung von USB-Daten.
Die Release Notes nennen falsch ausgewertete USB-CDC-Pakete und fehlerhaft erkannte Feature-Unit-Deskriptoren bei USB Audio. Außerdem wurde ein Absturz im WASSP-Dissektor als Sicherheitslücke behoben. Neue Funktionen oder Protokolle führt diese Version nicht ein.
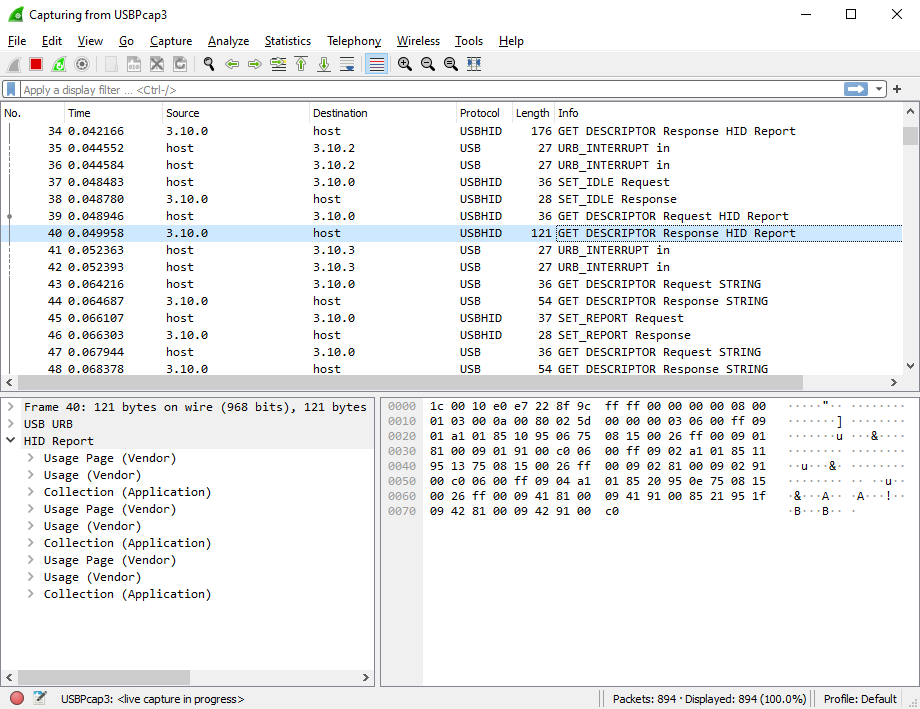
USBPcap verbindet Windows und Wireshark
Für USB-Mitschnitte unter Windows steht das quelloffene USBPcap zur Verfügung. Die bereits am 11. August 2019 veröffentlichte Version 1.5.3.0 unterstützt Windows XP, Vista, 7, 8 und 10 in 32 und 64 Bit. Sie korrigierte die Übergabe der Aufzeichnungslänge an einen mit höheren Rechten gestarteten Prozess.
Die Projektanleitung zur extcap-Anbindung beschreibt, wie USBPcapCMD in Wiresharks extcap-Verzeichnis eingebunden wird. Danach erscheinen USBPcap-Schnittstellen in der Auswahlliste. In deren Optionen lässt sich der Root Hub bestimmen, an dem das betreffende Gerät hängt. Das Projekt empfiehlt, die Aufzeichnung neu angeschlossener Geräte zu aktivieren.
Softwaremitschnitt ist kein elektrischer Bustest
USBPcap erfasst USB Request Blocks im Windows-Treiberstapel, nicht sämtliche Vorgänge auf der Leitung. Buszustände und die tatsächliche Übertragungsdauer auf dem Kabel sind damit nicht vollständig sichtbar. Der Begriff Paket bezeichnet hier deshalb etwas anderes als ein Paket in der USB-Spezifikation.
Anders als Fiddler beim HTTP- und HTTPS-Debugging untersucht dieses Verfahren die USB-Treiberkommunikation. Für die Fehlersuche folgt daraus: Ein Softwaremitschnitt ersetzt keine Messung des elektrischen USB-Busses.
Archivhinweis: Der Beitrag beschreibt den Softwarestand von Januar 2020, keine Empfehlung zum heutigen Einsatz dieser alten Versionen. Ein eigener Hardwaretest wurde nicht durchgeführt.