
Forscher der Vrije Universiteit Amsterdam haben eine neue Klasse von Seitenkanalangriffen auf Intel-Server-Prozessoren vorgestellt, die sie NetCAT nennen, kurz für Network Cache ATtack. Die am 10. September 2019 publizierte Sicherheitslücke betrifft alle Intel Xeon E5-, E7- und SP-Prozessoren mit aktivierter DDIO-Funktion ab der Sandy-Bridge-EP-Generation aus dem Jahr 2012. Intel hat die Schwachstelle mit CVE-2019-11184 (INTEL-SA-00290) dokumentiert und stuft das Sicherheitsrisiko mit einem CVSS-Score von 2,6 als gering ein.
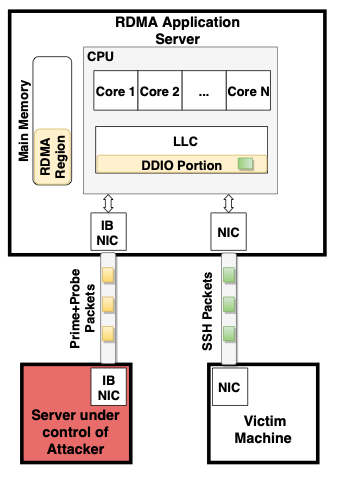
Die Angriffsfläche entsteht durch Intels Data-Direct I/O Technology (DDIO), eine Leistungsoptimierung, bei der Netzwerk-Controller Daten direkt in den L3-Cache der CPU schreiben statt über den langsameren Arbeitsspeicher. Diese Funktion ist auf allen betroffenen Server-CPUs standardmäßig aktiv. In Kombination mit Remote Direct Memory Access (RDMA) erlaubt DDIO einem Angreifer auf einer Maschine im selben Netzwerk, Cache-Timing-Muster zu beobachten und daraus Rückschlüsse auf die Aktivität anderer Systeme zu ziehen, ohne direkten Softwarezugriff auf das Zielsystem zu benötigen.
Keystroke-Timing über SSH
Das VUSec-Team demonstrierte den Angriff konkret an einer SSH-Sitzung: Bei interaktiven SSH-Verbindungen sendet jeder Tastenanschlag des Benutzers ein eigenes Netzwerkpaket. NetCAT kann die Cache-Zeitstempel dieser Pakete messen, weil DDIO sie direkt in den L3-Cache schreibt. Über statistische Analyse der Ankunftszeitpunkte lässt sich das Schreibverhalten des Benutzers rekonstruieren, da Menschen für bestimmte Buchstabenkombinationen charakteristisch unterschiedliche Tippintervalle zeigen. AMD und andere Prozessorhersteller sind nicht betroffen, weil DDIO eine Intel-spezifische Funktion ist.
Das Forscherteam hatte Intel bereits am 23. Juni 2019 über die Schwachstelle informiert. Intel hat die Meldung mit einer Bug-Bounty-Zahlung anerkannt. Als Gegenmaßnahme empfiehlt Intel Server-Betreibern, direkten Netzwerkzugriff aus nicht vertrauenswürdigen Umgebungen einzuschränken oder DDIO beziehungsweise RDMA zu deaktivieren. Die Deaktivierung erfolgt über die IIO-Konfigurationsregister der CPU. Für die Intel Xeon SP-Familie waren die entsprechenden Register-Offsets zum Zeitpunkt der Veröffentlichung noch nicht öffentlich dokumentiert. Ähnliche Seitenkanal-Schwachstellen wie Spectre und Meltdown hatten bereits ab Januar 2018 gezeigt, dass CPU-Mikroarchitektur-Optimierungen Angriffsvektoren öffnen können, die auf klassischer Softwareebene nicht sichtbar sind.