
Sicherheitsforscher Marcus Mengs dokumentiert mit munifying Schwachstellen von Logitech-Unifying-Empfängern. Die am 30. August 2019 aktualisierte Forschungsdokumentation beschreibt das Auslesen von AES-Verbindungsschlüsseln über USB. Das Werkzeug ist ein Forschungsnachweis, kein allgemeiner Sicherheitstest sämtlicher Unifying-Geräte.
Physischer Zugang ist Voraussetzung
Die direkte Schlüsselextraktion setzt Zugang zum Empfänger voraus. Davon unterscheidet die Dokumentation ein Verfahren über eine erneute Gerätekopplung: Dafür müssen Empfänger und Eingabegerät zugänglich sein. Ein ausschließlich aus der Ferne ausgeführter Funkangriff ist damit nicht beschrieben.
Mengs ordnet die direkte Extraktion den Schwachstellen CVE-2019-13054 und CVE-2019-13055 zu, den Kopplungsansatz CVE-2019-13052. Welche Funktionen nutzbar sind, hängt vom Empfänger ab. Die Anleitung nennt ausdrücklich auch Varianten, bei denen die direkte Extraktion nicht funktioniert.
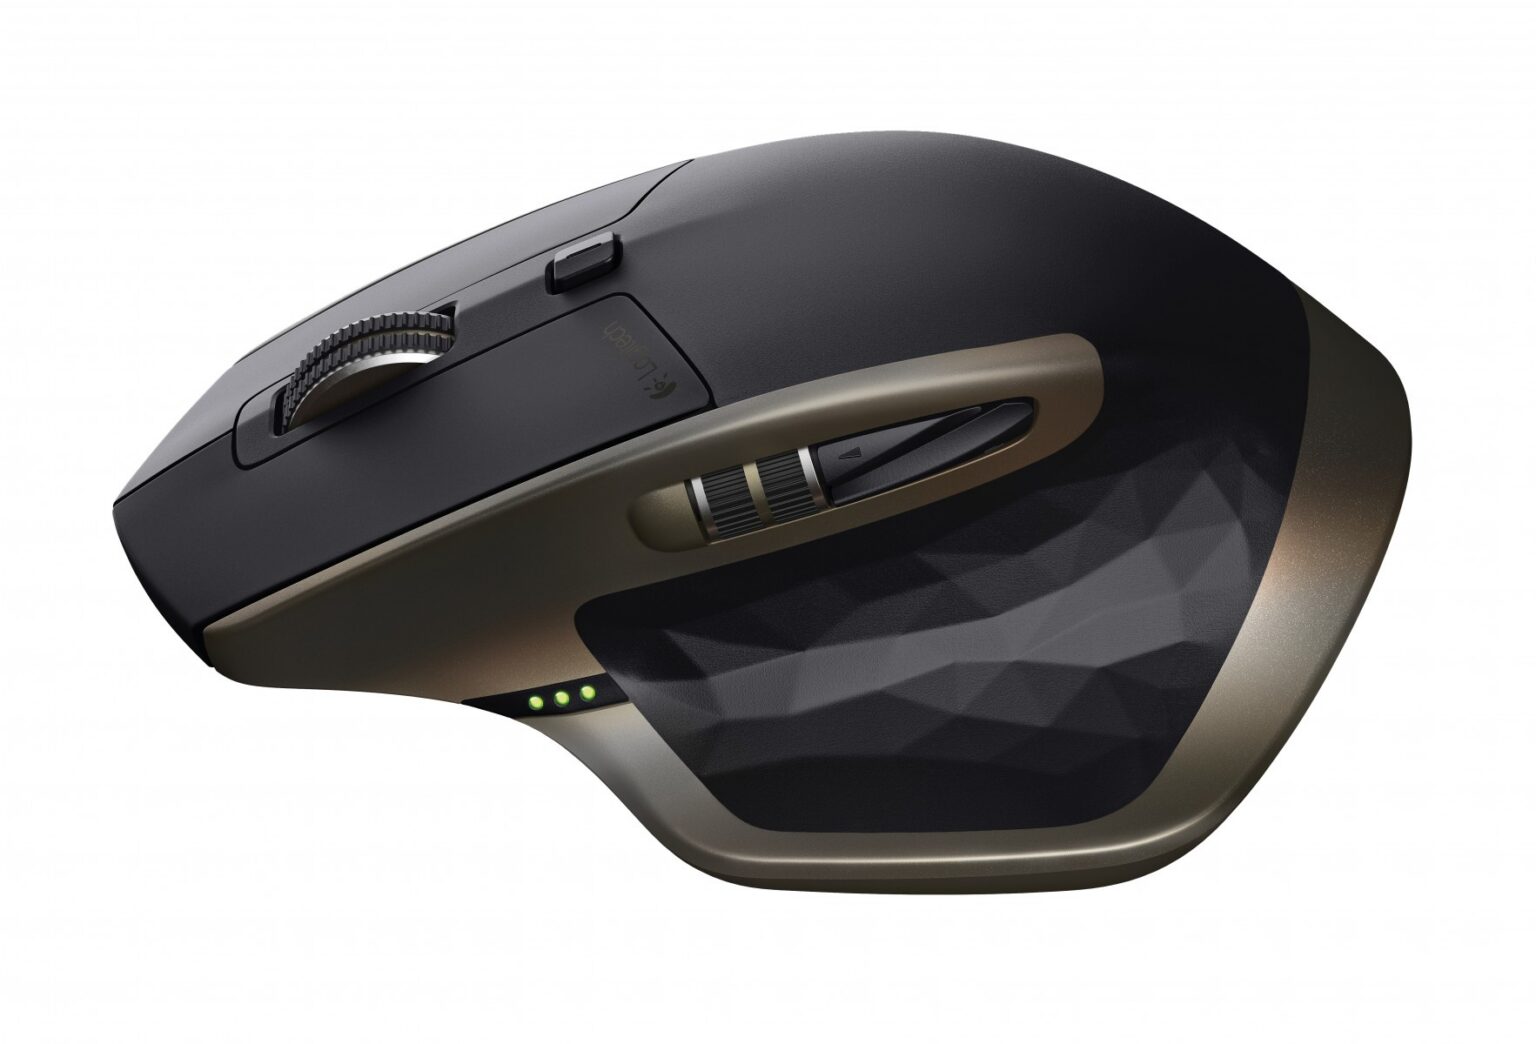
Unifying wurde auch bei Arbeitsplatzgeräten wie der Logitech MX Master eingesetzt. Laut Logitechs Produktvorstellung von 2015 unterstützt die Maus alternativ Bluetooth Smart und den Wechsel zwischen drei Geräten. Das Beitragsbild ist ein Symbolmotiv und kein Nachweis einer Schwachstelle dieses Modells.
Der Beitrag dokumentiert den Forschungsstand von August 2019. Daraus folgt keine Aussage über die Sicherheit heutiger Empfänger oder Firmwarestände. Es werden keine Angriffsbefehle oder ausgelesenen Schlüssel veröffentlicht.