
Apple hat der Darstellung einer von Google untersuchten Angriffskampagne gegen iPhones widersprochen. In seiner Stellungnahme vom 6. September 2019 bezeichnet der Hersteller die Angriffe als eng begrenzt. Betroffen seien weniger als zwölf Websites mit Inhalten zur uigurischen Gemeinschaft gewesen. Apple spricht von einer Aktivität über ungefähr zwei Monate.
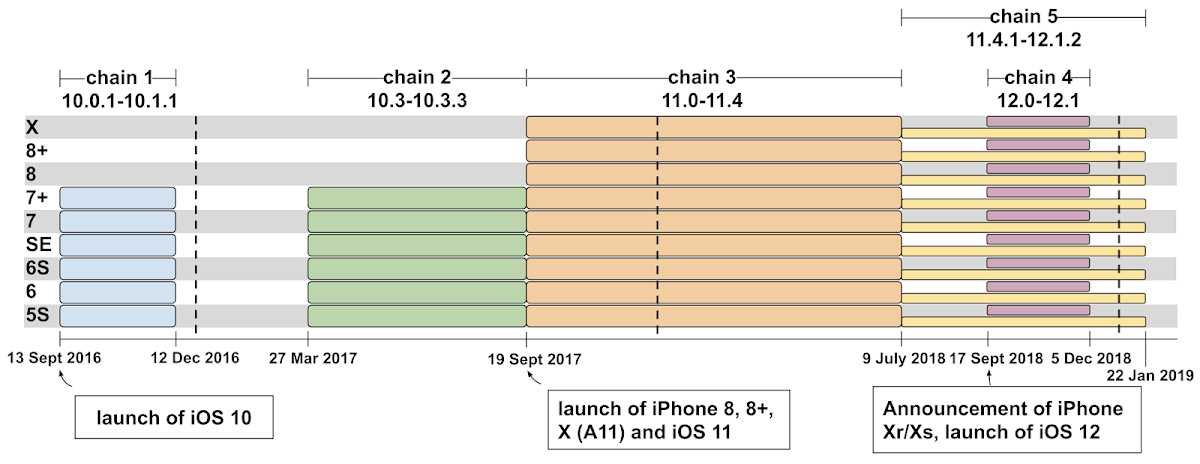
Googles Sicherheitsteam Project Zero hatte am 29. August fünf vollständige Exploit-Ketten für iOS 10 bis iOS 12 dokumentiert. Ian Beer deutet die unterstützten Betriebssystemversionen als Hinweis auf anhaltende Angriffe gegen bestimmte Gemeinschaften über mindestens zwei Jahre. Diese Zeitangabe und Apples Bewertung des beobachteten Website-Betriebs sind unterschiedliche Darstellungen der Kampagne; eine unabhängig bestätigte Gesamtdauer ergibt sich daraus nicht.
Vierzehn Schwachstellen, zwei damals noch ungepatchte Lücken
Die Ketten nutzten laut Project Zero insgesamt 14 Schwachstellen: sieben im Browser, fünf im Kernel und zwei für Sandbox-Ausbrüche. Das bedeutet nicht, dass alle 14 zum Zeitpunkt der Entdeckung noch Zero-Days waren. Google nennt zwei damals ungepatchte Lücken, CVE-2019-7286 und CVE-2019-7287. Die Meldung an Apple erfolgte am 1. Februar, das außerplanmäßige Update iOS 12.1.4 am 7. Februar 2019.
Die manipulierten Websites konnten allein beim Besuch einen Angriff auslösen. Bei erfolgreicher Ausnutzung wurde ein Überwachungsimplantat installiert. Beer beschreibt unter anderem das Auslesen von Nachrichten, Fotos und Standortdaten. Die geschätzten Tausenden Website-Besuche pro Woche sind keine bestätigte Zahl infizierter Geräte.
Apples Kritik betrifft den späteren öffentlichen Bericht
Apple kritisiert die Veröffentlichung des Berichts rund sechs Monate nach den Patches. Das Unternehmen behauptet damit nicht, Google habe die Lücken erst sechs Monate nach ihrer Behebung gemeldet. Nach eigener Darstellung arbeitete Apple bereits an Korrekturen, als Google Kontakt aufnahm.
Für Entwicklungsteams enthält die technische Analyse konkrete Fehlerbilder aus Browser, Kernel und Sandbox. Sicherheitslücken ohne aktive Mitwirkung der Betroffenen waren 2019 auch beim WLAN-Chip der Xbox One und PlayStation 4 Gegenstand einer Untersuchung.