
Während der Azure-Störung vom 29. Januar 2019 hat ein automatisierter Prozess SQL-Datenbanken mit kundeneigenen Verschlüsselungsschlüsseln versehentlich gelöscht. Das berichtet The Register anhand einer Microsoft-Kundenmitteilung. Betroffen waren Datenbanken mit Transparent Data Encryption und Schlüsseln im Azure Key Vault.
Der Prozess sollte auf das Entfernen kundeneigener Schlüssel reagieren. Während der Netzwerkstörung löste er jedoch unbeabsichtigt Löschungen aus. Laut der eingesehenen Mitteilung stellte Microsoft Kopien aus Wiederherstellungspunkten bereit, die weniger als fünf Minuten vor dem Löschzeitpunkt lagen. Transaktionen aus diesem Zeitfenster konnten damit verloren gehen.
Kunden sollten Auswirkungen verlorener Transaktionen prüfen
Microsoft bat Betroffene zu prüfen, ob fehlende Änderungen Geschäftsprozesse außerhalb der Datenbank beeinträchtigten, und gegebenenfalls ein Support-Ticket zu eröffnen. Als Ausgleich nannte die Mitteilung zwei gebührenfreie Monate für wiederhergestellte Datenbanken sowie drei für die ursprünglichen Instanzen.
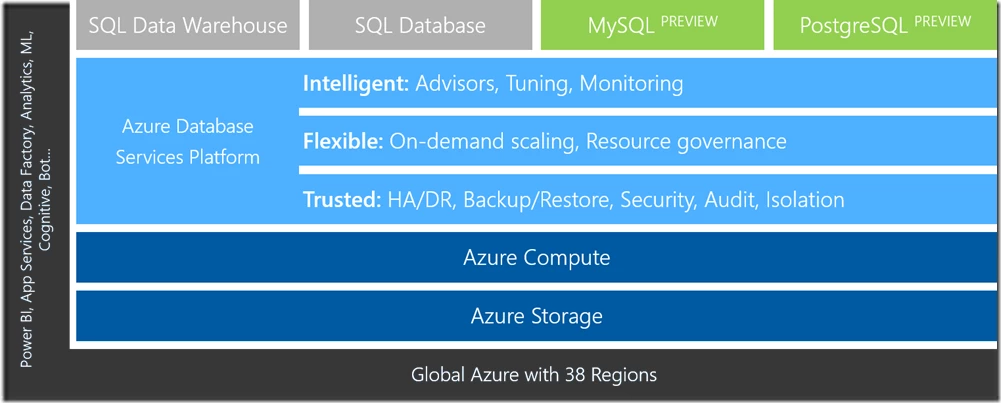
The Register führte die vorausgehende Störung auf ein DNS-Problem bei CenturyLink zurück. Gegenüber dem Magazin bestätigte Microsoft eingeschränkte Ressourcenzugriffe einer begrenzten Kundengruppe. Die Zahl der gelöschten Datenbanken nannte der Bericht nicht. Microsoft hatte sein verwaltetes Datenbankangebot bereits 2017 um MySQL und PostgreSQL erweitert. Das sind andere Dienste als die hier betroffenen Azure SQL Databases.