
Der Sicherheitsforscher Matthew Bryant hat zwei kombinierbare Schwachstellen im Steam Inventory Helper 1.13.6 dokumentiert. Seine am 7. Juni 2018 datierte Originalanalyse beschreibt die Ausführung fremden JavaScript-Codes im privilegierten Hintergrundkontext der Chrome-Erweiterung. Laut der veröffentlichten Zeitleiste hat der Betreiber die Fehler am selben Tag behoben.
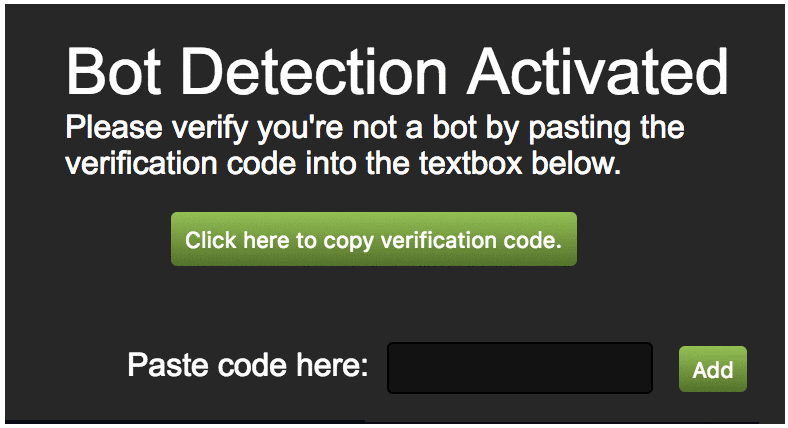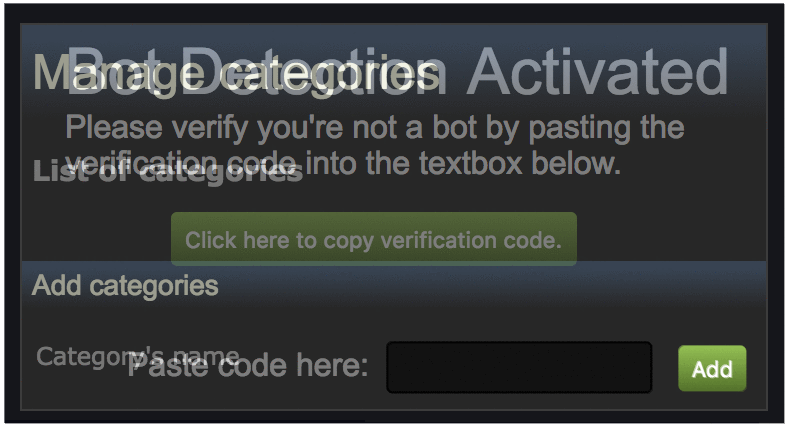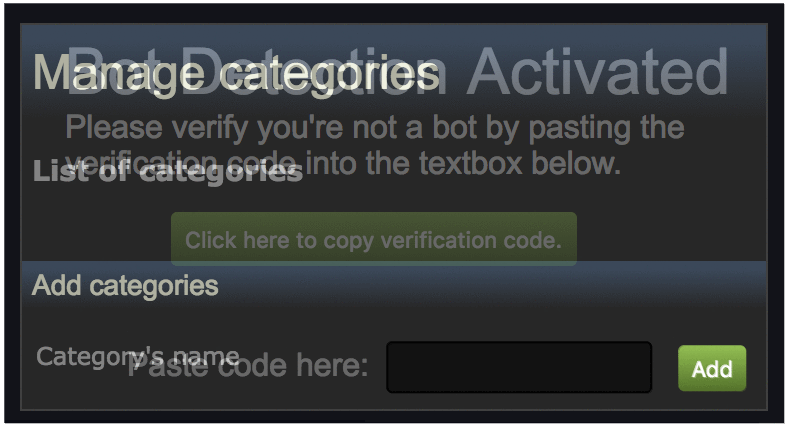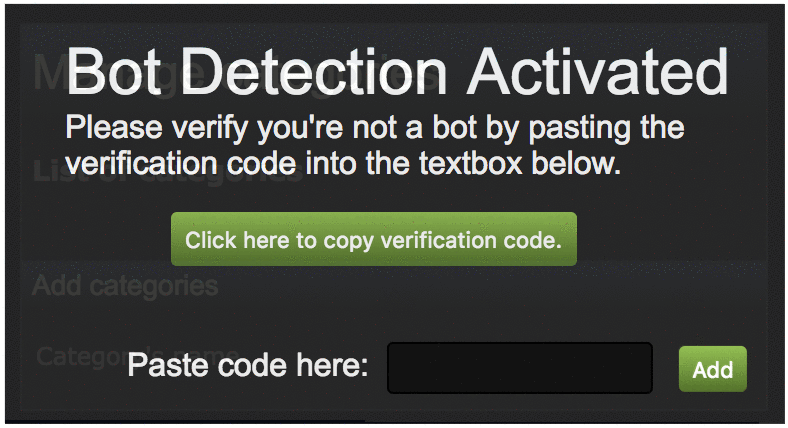
Für den beschriebenen Angriff musste ein Nutzer einen vermeintlichen Verifizierungscode einfügen und eine Schaltfläche betätigen. Eine präparierte Webseite tarnte dafür die Oberfläche der Erweiterung als Bot-Prüfung. Die Analyse belegt keinen automatischen Angriff allein durch den Besuch einer Seite und nennt keine nachgewiesenen Kontoübernahmen.
Weitreichende Browser-Berechtigungen erhöhen das Risiko
Ein Fehler bei der Verarbeitung von Eingaben erlaubte DOM-basiertes Cross-Site Scripting. Gleichzeitig waren Erweiterungsseiten über web_accessible_resources in fremde Seiten einbettbar. Diese Kombination machte die täuschende Überlagerung der Oberfläche möglich. Die Berechtigung für alle URLs hätte laut Bryant auch angemeldete Sitzungen außerhalb von Steam gefährden können.
Der Forscher meldete die Probleme am 4. Juni. Der Betreiber bestätigte den Eingang am 6. Juni und aktualisierte die Erweiterung am 7. Juni. Eine Versionsnummer des korrigierten Builds nennt der Bericht nicht. Die Meldung betrifft die damalige Erweiterung, nicht eine Sicherheitslücke im Steam-Client oder einen belegten Fehler heutiger Versionen.
Bereits 2017 hatte eine Sicherheitslücke in Valves Source SDK mehrere Spiele betroffen. Beim Steam Inventory Helper liegt der Fehler dagegen in einem zusätzlichen Browserwerkzeug. Die Originalanalyse zeigt, warum auch spielnahe Erweiterungen mit umfassenden Browserrechten gesondert geprüft werden müssen.