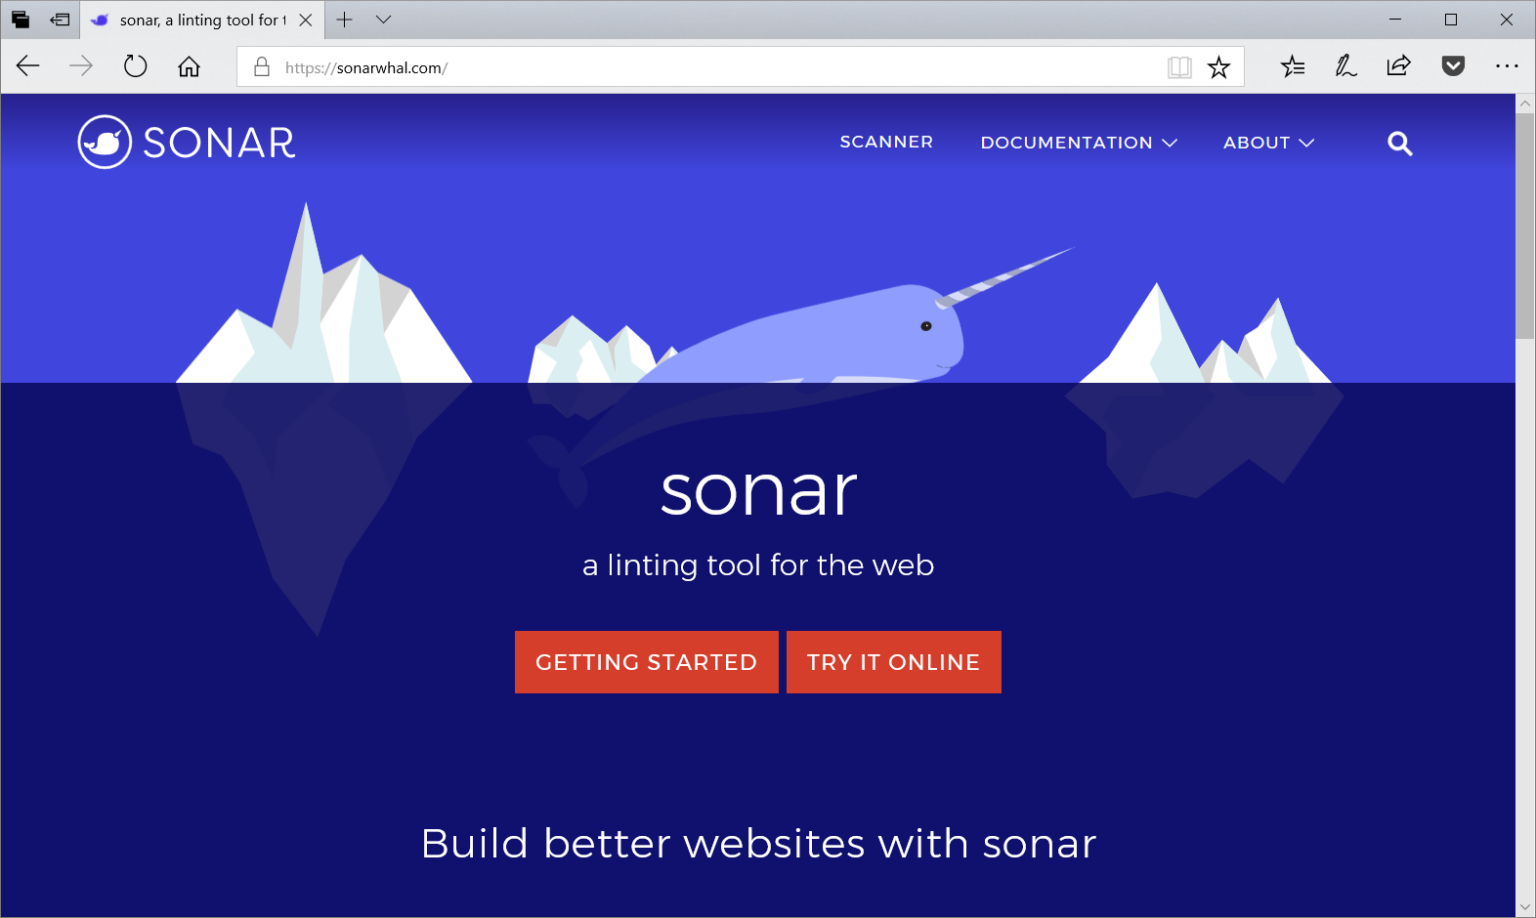

Microsoft hat am 25. Oktober 2017 Sonar als Open-Source-Webscanner vorgestellt. Das Werkzeug analysiert Webseiten nicht nur statisch, sondern führt deren Code aus und prüft ihn gegen Regeln für Performance, Zugänglichkeit, Sicherheit und aktuelle Webstandards.
Sonar ist als Kommandozeilenwerkzeug für Node.js verfügbar und kann in lokale Entwicklungsabläufe integriert werden. Zusätzlich stellte Microsoft einen offenen Onlinedienst auf Basis von Azure bereit, der öffentlich erreichbare Webseiten scannt. Die Regeln verweisen auf weiterführende Dokumentation und sollen erweiterbar bleiben.
Übergabe an die JS Foundation
Microsoft hatte das Projekt aus dem Edge-Umfeld heraus gestartet und im Sommer 2017 an die JS Foundation übergeben. Für Prüfungen bindet Sonar unter anderem aXe Core, den AMP-Validator, Snyk, SSL Labs und Cloudinary ein. Ein Visual-Studio-Code-Plugin war als weiterer Entwicklungsschritt angekündigt.
Für Teams mit eigenen Webseiten, Dokumentationen oder Diensten ergänzt Sonar bestehende Tests um konkrete Hinweise zur ausgelieferten Seite. Der frühere Beitrag zur Azure Web Application Firewall hatte bereits Websicherheit im Microsoft-Ökosystem behandelt. Sonar setzte früher im Entwicklungsprozess an und prüfte die Webanwendung selbst.