
Check Point hat am 26. Oktober 2017 die HomeHack-Sicherheitslücke in LG SmartThinQ beschrieben. Die Schwachstelle in der mobilen Anwendung und der Cloud-Anbindung konnte Angreifern die Übernahme eines LG-Kontos ermöglichen.
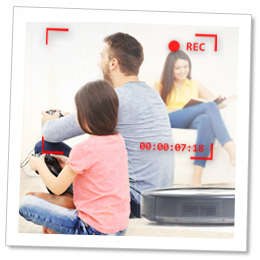
Nach der Übernahme ließ sich laut Check Point jedes mit dem Konto verbundene SmartThinQ-Gerät steuern. Dazu gehörten unter anderem Kühlschränke, Öfen, Waschmaschinen und Klimageräte. Besonders weitreichend war der Zugriff auf den Hom-Bot-Saugroboter, dessen Kamera ein Livebild aus der Wohnung übertragen konnte.
LG behob die Schwachstelle vor der Veröffentlichung
Check Point meldete die Lücke am 31. Juli 2017 an LG. LG reagierte mit einer Überarbeitung der SmartThinQ-Anwendung und stellte die Korrektur Ende September bereit. Die Veröffentlichung diente damit der Dokumentation eines behobenen Problems und nicht der Warnung vor einem weiterhin offenen Angriff.
Der Fall zeigt, dass bei vernetzten Geräten neben der Firmware auch die Kontoverwaltung und die zentrale Steuerungsanwendung abgesichert werden müssen. Ein früherer Bericht zu Smart-Home-Technik auf der IFA hatte die Verbindung aus Netzwerk, Automatisierung und Alltagsgeräten behandelt. HomeHack verschob den Schwerpunkt auf die Sicherheit dieser Softwareebene.