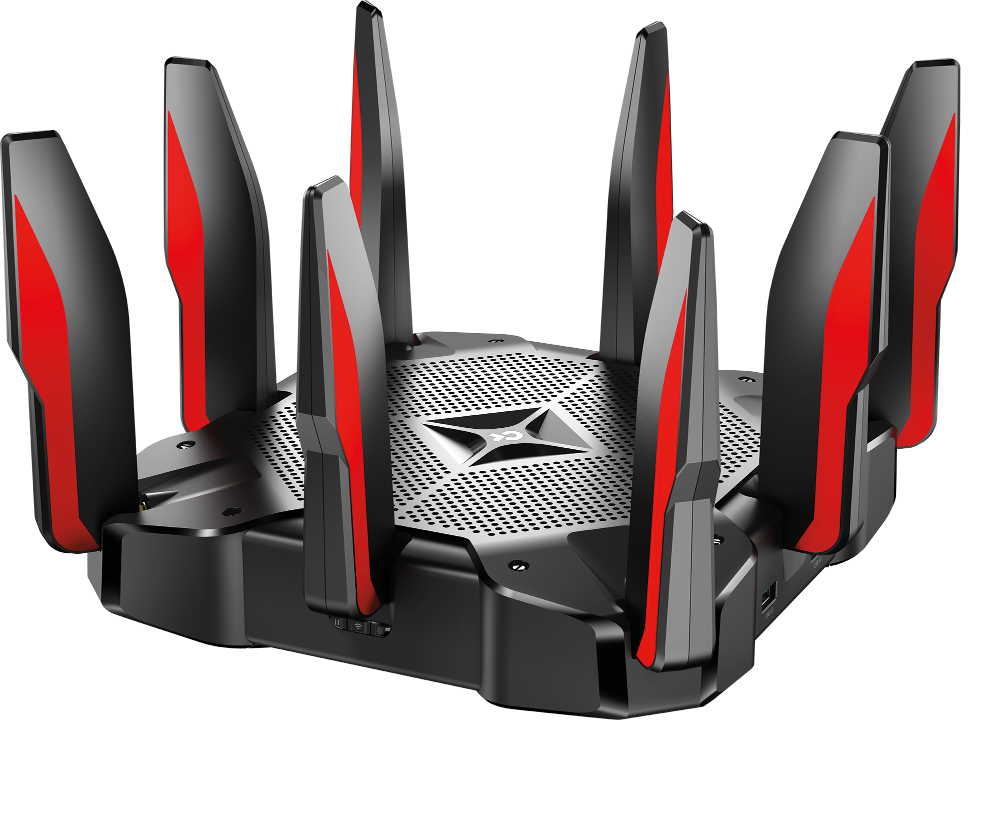

ONEKEY hat eine Befehlsinjektion im Archer C5400X beschrieben. Laut Forschungsbericht konnten Angreifer im lokalen Netz ohne Anmeldung privilegierte Befehle ausführen. Betroffen seien Firmwarestände bis 1.1.6.
Unterschiedliche Bewertung des Risikos
TP-Link widersprach am 31. Mai 2024 der praktischen Risikobewertung, bestätigte aber eine behobene Quellcodeschwäche. Der Hersteller empfahl ein Firmware-Update.
Die offiziellen Versionshinweise führen 1.1.7 Build 20240510 mit Veröffentlichung am 24. Mai 2024. Bei TP-Link-Geräten müssen Hardwareversion und Region zur Firmware passen.
Aktualisierung vom 17. Oktober 2026: LAN-Voraussetzung und Herstellerantwort ergänzt, Datierung auf deren Quellenstand korrigiert. 1.1.7 bezeichnet den damaligen Patch, nicht die heute neueste Firmware.