
Elastic hat am 15. September 2016 die Übernahme des Analyseanbieters Prelert bekanntgegeben. Das Unternehmen hinter Elasticsearch will dessen Technologie für maschinelles Lernen in den Elastic Stack integrieren und 2017 als Bestandteil seiner Abonnementpakete anbieten. Ein Kaufpreis wird in der Mitteilung nicht genannt.
Prelert sucht mit unüberwachten Lernverfahren nach Abweichungen in historischen Daten und laufenden Datenströmen. Elastic nennt unter anderem Sicherheitsereignisse, Betrugsmuster, ungewöhnliche Systemmetriken und unerwartete Rückgänge von Transaktionen als Einsatzfelder. Das Unternehmen erweitert damit die Suche und Auswertung gespeicherter Daten um eine automatisierte Erkennung auffälliger Muster.
Bestehende Integrationen erhalten Beta-Status
Im technischen Ausblick zur Übernahme beschreiben Shay Banon und Prelert-Gründer Steve Dodson den Übergang genauer: API Engine und Integration for Elastic Stack existieren bereits, erhalten aber ein Beta-Label. Die Teams wollen daraus eine enger integrierte Funktion des Stacks entwickeln. Eine bereits ausgelieferte endgültige Integration ist damit nicht angekündigt.
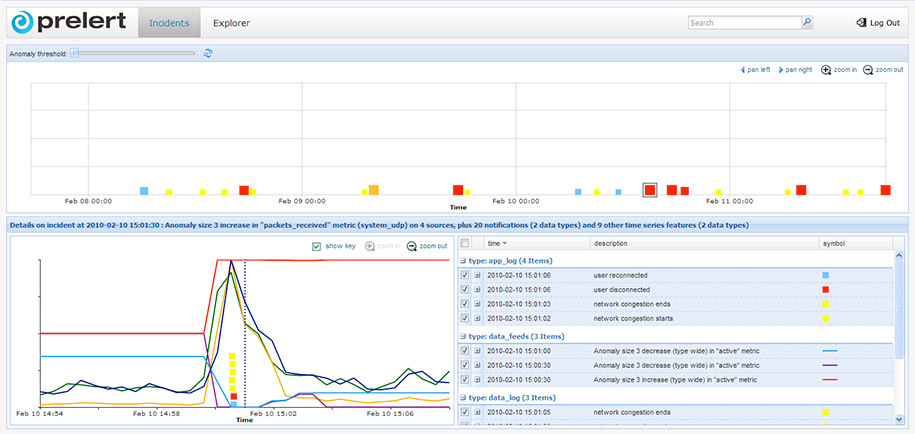
Für Prelerts Splunk-App beginnt dagegen die Abkündigung. Elastic sagt weiterhin Support und die Erfüllung bestehender Kundenverpflichtungen zu; ein sofortiger Abschalttermin wird nicht genannt. Der parallel veröffentlichte Screenshot zeigt eine frühe Prelert-Oberfläche, nicht die geplante fertige Integration.
Vom Durchsuchen zur Überwachung von Betriebsdaten
GitLab 8.4 nutzte Elasticsearch bereits für seine Enterprise-Suche. Prelert adressiert eine andere Aufgabe: wiederkehrendes Verhalten in Betriebsdaten modellieren und Abweichungen melden. Für Teams mit vielen Online-Diensten ist diese Unterscheidung wichtig, denn eine auffällige Messreihe liefert zunächst einen Untersuchungsanlass und noch keine gesicherte Fehlerursache.